آموزش گامبهگاممدیریت اسناد و بایگانی
آموزش تعریف دسترسی پوشه محدود برای افراد مجاز در بایگانی اسناد
پوشه با دسترسی محدود فقط برای افراد مجاز، سازنده و مالک سازمان دیده میشود. این آموزش تفاوت پوشه عادی و محدود، پوشههایی که باید محدود شوند، شش گام تعریف دسترسی در بخش اسناد آریا آیتی، بهترین روشها، چکلیست بازبینی فصلی، لایههای امنیتی مکمل و اشتباهات رایج را توضیح میدهد.
خلاصه در چند نکته
- پوشه محدود فقط برای افراد مجاز، سازنده و مالک سازمان دیده میشود.
- پرونده پرسنلی، قراردادها، اسناد مالی و حقوقی باید در پوشه محدود باشند.
- تعریف دسترسی: نام پوشه، انتخاب کاربر، دادن دسترسی.
- دسترسیها را هر سه ماه بازبینی کنید.
- دسترسی پوشه را با نقش، سقف محرمانگی و واترمارک تکمیل کنید.
فهرست مطالب
پوشه «قراردادهای پرسنلی» یا «صورتهای مالی» نباید جلوی چشم همه کارکنان باشد. در بسیاری از سازمانها اسناد حساس یا در رایانه یک نفر نگه داشته میشوند تا دیگران نبینند، یا در پوشه اشتراکیای قرار میگیرند که عملاً همه به آن دسترسی دارند. هر دو حالت خطرناک است: اولی سند را به یک فرد وابسته میکند و دومی محرمانگی را از بین میبرد. راه درست، پوشه با دسترسی محدود در بایگانی الکترونیک است.
در این آموزش قدمبهقدم یاد میگیرید چطور در بخش اسناد آریا آیتی برای یک پوشه دسترسی محدود تعریف کنید، چه کسانی آن را میبینند، چه پوشههایی باید محدود شوند و چطور دسترسیها را بهطور دورهای بازبینی کنید.
دسترسی پوشه محدود چیست؟
پوشه با دسترسی محدود پوشهای است که اسناد آن فقط برای سه گروه قابل مشاهده است:
- افرادی که صریحاً به آنها دسترسی داده شده؛
- سازنده پوشه؛
- مالک سازمان در سامانه.
بقیه کاربران، حتی اگر به بخش اسناد دسترسی داشته باشند، این پوشه و اسناد داخلش را نمیبینند. این کار بر اساس اصل «حداقل دسترسی» است: هر کس فقط به همان چیزی دسترسی دارد که برای کارش لازم است.
پوشه عادی و پوشه محدود
| ویژگی | پوشه عادی | پوشه با دسترسی محدود |
|---|---|---|
| چه کسی میبیند | همه کاربران مجاز بخش اسناد | فقط افراد مجاز، سازنده و مالک سازمان |
| مناسب برای | دستورالعملها، فرمها، اسناد عمومی | قراردادها، مالی، پرسنلی، حقوقی |
| نیاز به مدیریت | کم | بازبینی دورهای فهرست افراد |
| ریسک افشا | در صورت محرمانه بودن، زیاد | کم |
کدام پوشهها باید محدود شوند؟
قاعده ساده این است: اگر افشای یک سند برای فرد یا سازمان آسیبزا باشد، باید در پوشه محدود قرار بگیرد. نمونههای رایج:
- پروندههای پرسنلی و اسناد استخدام و حقوق؛
- قراردادها با مشتریان، تأمینکنندگان و پیمانکاران؛
- اسناد مالی مثل صورتهای مالی، بودجه و گزارشهای حسابرسی؛
- اسناد حقوقی و پروندههای دعاوی؛
- صورتجلسات هیئتمدیره و تصمیمهای راهبردی؛
- اسناد فنی محرمانه مثل نقشهها و طرحهای توسعه محصول.
برای جزئیات نگهداری پرونده پرسنلی، پرونده الکترونیک پرسنلی و برای طبقهبندی محرمانگی نامهها، طبقهبندی و دسترسی نامههای محرمانه را بخوانید.
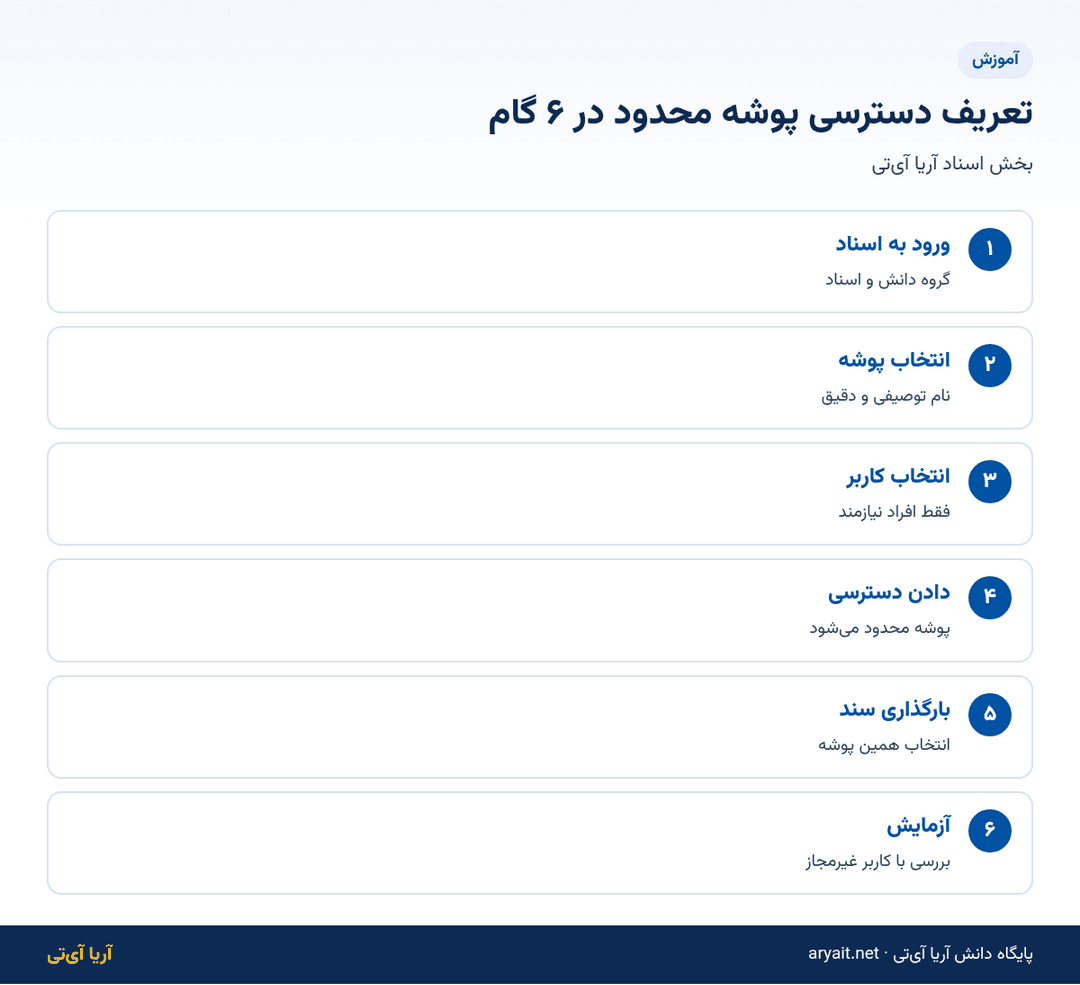
آموزش قدمبهقدم تعریف دسترسی پوشه محدود
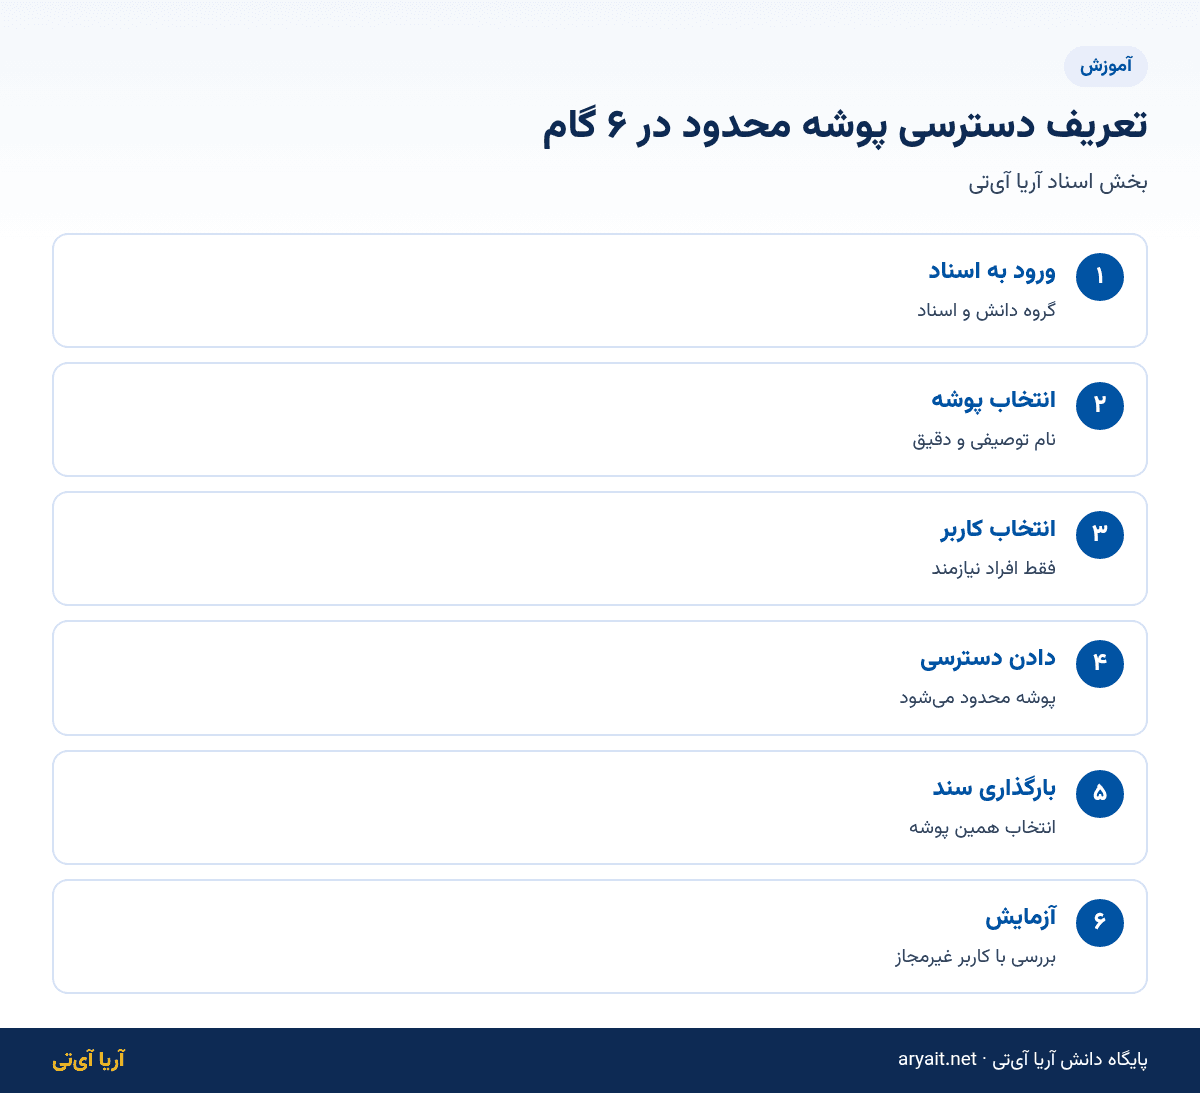
گام ۱: ورود به بخش اسناد
از سایدبار، گروه «دانش و اسناد» را باز کنید و وارد بخش بایگانی اسناد شوید. در این صفحه، علاوه بر فهرست اسناد و فرم سند جدید، بخش «دسترسی پوشه» را میبینید.
گام ۲: انتخاب پوشه
در بخش «دسترسی پوشه»، نام پوشه موردنظر را وارد یا انتخاب کنید. پیشنهاد میکنیم نام پوشه دقیق و توصیفی باشد، مثلاً «قراردادهای تأمینکنندگان ۱۴۰۵» نه «قراردادها». قواعد نامگذاری را در ساختار پوشهبندی و نامگذاری اسناد ببینید.
گام ۳: انتخاب کاربر
کاربری را که باید به این پوشه دسترسی داشته باشد از فهرست انتخاب کنید. فقط کسانی را اضافه کنید که واقعاً برای کار خود به اسناد این پوشه نیاز دارند.
گام ۴: دادن دسترسی
روی دکمه «دادن دسترسی» بزنید. از این لحظه، پوشه دسترسی محدود دارد و فقط برای افراد مجاز، سازنده و مالک سازمان دیده میشود. برای افزودن نفرات بیشتر، گامهای ۳ و ۴ را تکرار کنید.
گام ۵: بارگذاری اسناد در پوشه
اکنون هنگام بارگذاری سند جدید، همین پوشه را انتخاب کنید. سند جدید بهطور خودکار تابع دسترسی پوشه خواهد بود.
گام ۶: آزمایش دسترسی
از یک همکار که به پوشه دسترسی ندارد بخواهید بخش اسناد را باز کند و مطمئن شوید پوشه را نمیبیند. این آزمایش ساده جلوی اشتباهات تنظیم را میگیرد.
بهترین روشهای مدیریت دسترسی پوشه
- دسترسی به افراد، با فهرست مستند: فهرست افراد مجاز هر پوشه محدود را در یک سند داخلی نگه دارید؛
- حداقل دسترسی: بهجای «همه مدیران»، فقط مدیرانی که واقعاً لازم دارند؛
- بازبینی فصلی: هر سه ماه فهرست افراد هر پوشه محدود را مرور کنید؛
- حذف دسترسی هنگام جابهجایی: وقتی کسی سمتش عوض میشود یا از سازمان میرود، دسترسیهایش را بازبینی کنید؛
- واترمارک برای اسناد حساس: هنگام بارگذاری، گزینه واترمارک را برای اسناد محرمانه فعال کنید؛
- پوشه محدود جدا برای هر موضوع: همه اسناد حساس را در یک پوشه «محرمانه» نریزید.
چکلیست بازبینی فصلی دسترسی
| سؤال | اقدام در صورت «بله» |
|---|---|
| آیا کسی در فهرست هست که دیگر در آن واحد نیست؟ | حذف دسترسی |
| آیا کسی از سازمان رفته؟ | حذف دسترسی و غیرفعالسازی حساب |
| آیا سند حساسی در پوشه عادی پیدا شد؟ | انتقال به پوشه محدود |
| آیا پوشه محدودی دیگر حساس نیست؟ | بررسی و تصمیم مالک |
| آیا تعداد افراد مجاز بیش از حد لازم است؟ | کاهش به حداقل |
دسترسی پوشه در کنار سایر لایههای امنیت
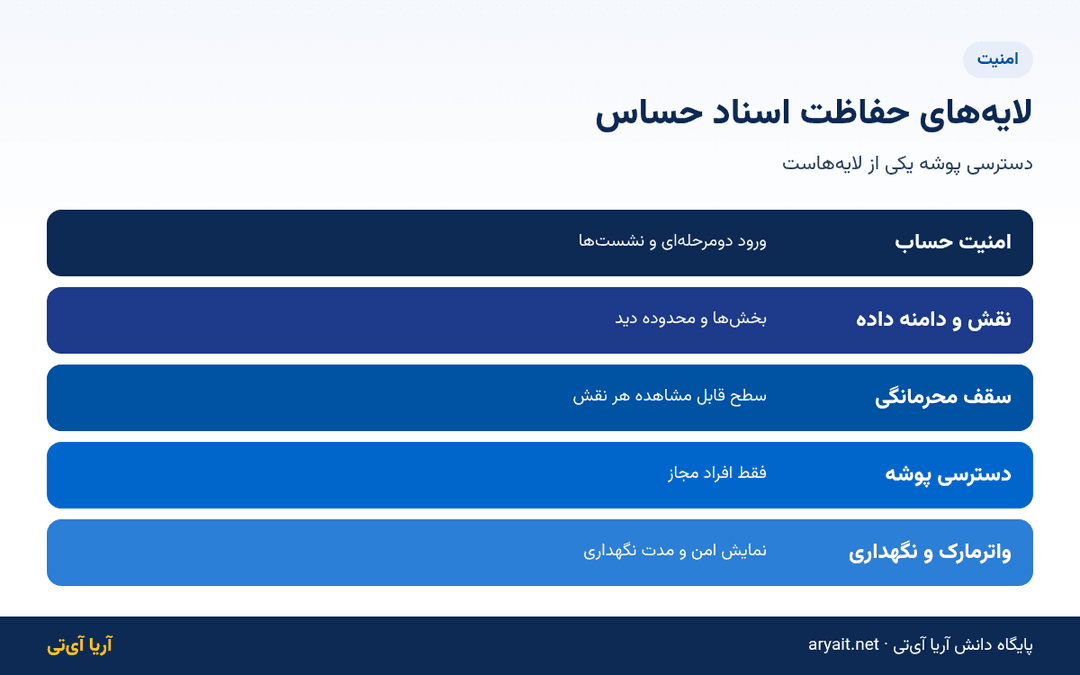
دسترسی پوشه فقط یکی از لایههای حفاظت اسناد است. در آریا آیتی این لایه در کنار موارد زیر کار میکند:
- نقش و دامنه داده: هر نقش دسترسی به بخشها و دامنه داده (شخصی، واحد، زیرمجموعه یا کل سازمان) را مشخص میکند؛
- سقف محرمانگی: هر نقش سقف سطح محرمانگی قابل مشاهده دارد؛
- واترمارک: اسناد حساس با واترمارک نمایش داده میشوند؛
- امنیت حساب: ورود دومرحلهای و مدیریت نشستها؛
- سیاست نگهداری: هر سند مدت نگهداری مشخص دارد.
ترکیب این لایهها باعث میشود حتی اگر یک لایه اشتباه تنظیم شود، اسناد حساس همچنان محافظت شوند. برای اینکه بدانید هر سند چه مدت نگهداری شود، جدول نگهداری و امحای اسناد را ببینید.
سناریوی نمونه: پوشه قراردادهای واحد مالی
فرض کنید مدیر مالی یک شرکت میخواهد قراردادهای تأمینکنندگان را در بایگانی الکترونیک نگه دارد، بهطوری که فقط خودش، کارشناس قراردادها و مدیرعامل آنها را ببینند. مراحل کار اینگونه است:
- مدیر مالی پوشه «قراردادهای تأمینکنندگان ۱۴۰۵» را میسازد و خودش بهعنوان سازنده دسترسی دارد؛
- در بخش دسترسی پوشه، کارشناس قراردادها را انتخاب و دسترسی میدهد؛
- مدیرعامل اگر مالک سازمان در سامانه باشد، بدون تنظیم اضافه دسترسی دارد؛ در غیر این صورت او هم اضافه میشود؛
- اسکن قراردادهای موجود با گزینه واترمارک بارگذاری میشوند و مدت نگهداری هر کدام طبق سیاست نگهداری تعیین میشود؛
- یک کارمند واحد مالی که دسترسی ندارد صفحه اسناد را باز میکند و تأیید میکند پوشه را نمیبیند.
نتیجه: قراردادها دیگر در کشوی میز یا رایانه شخصی نیستند، در صورت غیبت مدیر مالی هم کارشناس به آنها دسترسی دارد، و سایر کارکنان واحد مالی که به این قراردادها نیازی ندارند آنها را نمیبینند. اگر بعداً کارشناس قراردادها جابهجا شود، فقط کافی است دسترسی او حذف و به جانشینش داده شود؛ اسناد سر جای خود میمانند و تاریخچه نسخههای آنها هم حفظ میشود. اگر هنوز قراردادها کاغذیاند، پیش از این کار چکلیست دیجیتالسازی بایگانی کاغذی را مرور کنید.
اشتباهات رایج
- دادن دسترسی به همه برای راحتی که عملاً پوشه را عمومی میکند؛
- نگهداری اسناد حساس در پوشه عادی به این امید که کسی پیدایشان نکند؛
- فراموش کردن حذف دسترسی کارمندان جابهجاشده یا جداشده؛
- ایجاد پوشه محدود بدون تعیین مالک که مسئول بازبینی آن باشد؛
- ارسال سند حساس بهصورت پیوست ایمیل که همه کنترلهای پوشه را دور میزند.
بخش اسناد و دسترسی پوشه در همه پلنهای آریا آیتی در دسترس است؛ جزئیات پلنها را در صفحه تعرفه ببینید.
پرسشهای متداول
چه کسانی پوشه محدود را میبینند؟
فقط افرادی که دسترسی گرفتهاند، سازنده پوشه و مالک سازمان.
آیا اسناد جدید پوشه هم محدود میشوند؟
بله؛ هر سندی که در پوشه محدود ثبت شود تابع دسترسی همان پوشه است.
هر چند وقت دسترسیها را بازبینی کنیم؟
حداقل هر سه ماه و همچنین هنگام جابهجایی یا جدایی کارکنان.
دسترسی پوشه در کدام پلن هست؟
بخش اسناد و دسترسی پوشه در همه پلنها در دسترس است.
آیا دسترسی پوشه برای امنیت کافی است؟
نه؛ آن را با نقش و دامنه داده، سقف محرمانگی، واترمارک و ورود دومرحلهای تکمیل کنید.
جمعبندی
پوشه با دسترسی محدود سادهترین راه برای محافظت از اسناد حساس در بایگانی الکترونیک است. کافی است در بخش «دسترسی پوشه» نام پوشه را وارد کنید، کاربر را انتخاب کنید و «دادن دسترسی» را بزنید. از آن به بعد پوشه فقط برای افراد مجاز، سازنده و مالک سازمان دیده میشود. با بازبینی فصلی فهرست افراد، فعال کردن واترمارک برای اسناد حساس و حذف بهموقع دسترسیها، این کنترل در طول زمان هم مؤثر میماند.
مراحل انجام کار
ورود به بخش اسناد
از گروه دانش و اسناد وارد بایگانی اسناد شوید.
انتخاب پوشه
در بخش دسترسی پوشه نام پوشه را وارد کنید.
انتخاب کاربر
کاربر نیازمند دسترسی را انتخاب کنید.
دادن دسترسی
دکمه دادن دسترسی را بزنید.
بارگذاری اسناد
هنگام ثبت سند جدید همین پوشه را انتخاب کنید.
آزمایش دسترسی
با یک کاربر غیرمجاز بررسی کنید که پوشه دیده نمیشود.
پرسشهای متداول
چه کسانی پوشه محدود را میبینند؟
+
فقط افرادی که دسترسی گرفتهاند، سازنده پوشه و مالک سازمان.
آیا اسناد جدید پوشه هم محدود میشوند؟
+
بله؛ هر سندی که در پوشه محدود ثبت شود تابع دسترسی همان پوشه است.
هر چند وقت دسترسیها را بازبینی کنیم؟
+
حداقل هر سه ماه و همچنین هنگام جابهجایی یا جدایی کارکنان.
دسترسی پوشه در کدام پلن هست؟
+
بخش اسناد و دسترسی پوشه در همه پلنها در دسترس است.
آیا دسترسی پوشه برای امنیت کافی است؟
+
نه؛ آن را با نقش و دامنه داده، سقف محرمانگی، واترمارک و ورود دومرحلهای تکمیل کنید.